Test nr. 161 Securitate
Hackere folosesc platforma ROMULUS ClickFix pentru a răspândi malware-ul LegionLoader
Cum evită ROMULUS măsurile de securitate tradiționale? Cercetătorii în securitate de la Forescout’s Vedere Labs au descoperit un nou sistem de distribuție a malware-ului numit ROMULUS, care…
| Autor | Mihnea Calotă |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Securitate |
| Sursa | The Hacker News |
Cum evită ROMULUS măsurile de securitate tradiționale?
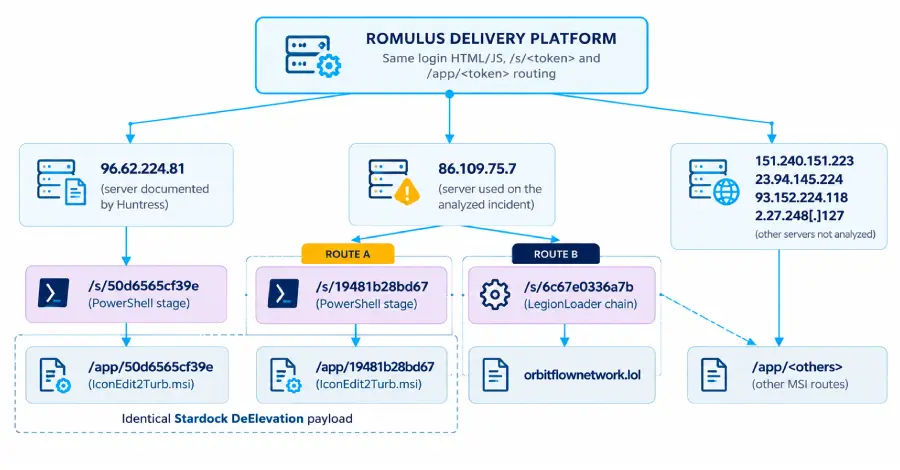
Cercetătorii în securitate de la Forescout’s Vedere Labs au descoperit un nou sistem de distribuție a malware-ului numit ROMULUS, care folosește tactici ClickFix înșelătoare pentru a infecta utilizatorii. Platforma funcționează prin pagini de aterizare false, desenate să imită actualizări software legitime sau unelte de securitate, inducând în eroare vizitatorii să execute cod malign. Activă de la începutul anului 2024, ROMULUS a fost legată de distribuirea LegionLoader și altor malware-uri de tip info-stealer, țintind sistemele Windows din întreaga lume.
ROMULUS funcționează ca un model de service-for-hire, permițând criminilor cibernetici să inchirieze infrastructura pentru a distribui părți nocive prin lure de inginerie socială. Victimele sunt îndrumate să apese pe butoane false de tipul „Repară acum” sau „Actualizare necesară”, care declanșează scripturi PowerShell care descarcă și instalează LegionLoader. Odată instalat, malware-ul recoltă credentiale, date din browsere și informații despre portofelele de criptomonede. Analistii de la Forescout au remarcat că designul modular al platformei permite o adaptare rapidă pentru a evita detectarea de către unelte antivirus.
Ce face LegionLoader atât de periculos în această campană?
Platforma evită detectarea prin generarea dinamică a domeniilor și prin JavaScript ofuscat, care se activează doar în condiții specifice, cum ar fi locația geografică sau tipul browserului. Folosește servicii de găzduire cloud legitime pentru a găzdui paginile de aterizare, amestecând traficul malign cu cel normal al webului.
Cercetătorii au observat că părțile nocive sunt adesea livrate în etape: dropperii inițiali par innofensi, până când modulele secundare sunt descărcate de la serverele de comandă și control.
Această abordare în pași reduce probabilitatea de a declanșa alerte heuristică sau comportamentale în sistemele de protecție endpoint.
Cum poți recunoaște un atac bazat pe ROMULUS?
LegionLoader se distinguă prin capacitatea sa de a implementa părți secundare – ca stealere de informații, ransomware sau uși de spate – după infecția inițială.
În atacurile bazate pe ROMULUS, acesta lasă frecvent malware de tipul RedLine Stealer și Vidar, pentru a exfiltra parolele salvate, datele de completare automată și cookie-urile de sesiune din browserele populare.
Poate antivirusul bloca o infecție ROMULUS?
Malware-ul verifică și prezența mediilor virtuale pentru a evita analiza, crescând rata de succes în infectările din lumea reală.
Forescout a raportat că peste 60% dintre campanile observate de ROMULUS au țintit utilizatorii din America de Nord și Europa, cu e-mail-urile de phishing și anunțurile malicious ca vectori principali de infecție.
Utilizatorii trebuie să fie în gardă față de pop-up-uri neașteptate care îi îndeplinește să repare imediat ceva, mai ales pe site-uri necunoscute. Furnizorii legitimi niciodată nu cer actualizări prin pagini web aleatorii – întotdeauna verifică prin canalele ufficiale.
Este ROMULUS legat de grupuri de cibercriminalitate cunoscute?
Uneltele de securitate actualizate pot surprinde variantele cunoscute, dar tehnicile de evaziune ale ROMULUS înseamnă că navigarea cu verificare zero-trust și extensiile de blocare a scripturilor oferă o protecție mai puternică.
Forescout nu a atribuit ROMULUS unui actor de amenință specific, dar a remarcat că infrastructura sa aseamănă cu cea folosită de operatorii de malware-as-a-service activa pe forumurile subterane.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.