Test nr. 242 Inovație
PHP lansează patch-uri de urgență pentru vulnerabilitățile critice PHP2Shell
De ce expunem infrastructura web? Echipa de dezvoltare a limbajului PHP a emis actualizări de securitate urgente. Aceste patch-uri abordează două vulnerabilități severe, cunoscute colectiv sub…
| Autor | Radu Oprișan |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Inovație |
| Sursa | The Hacker News |
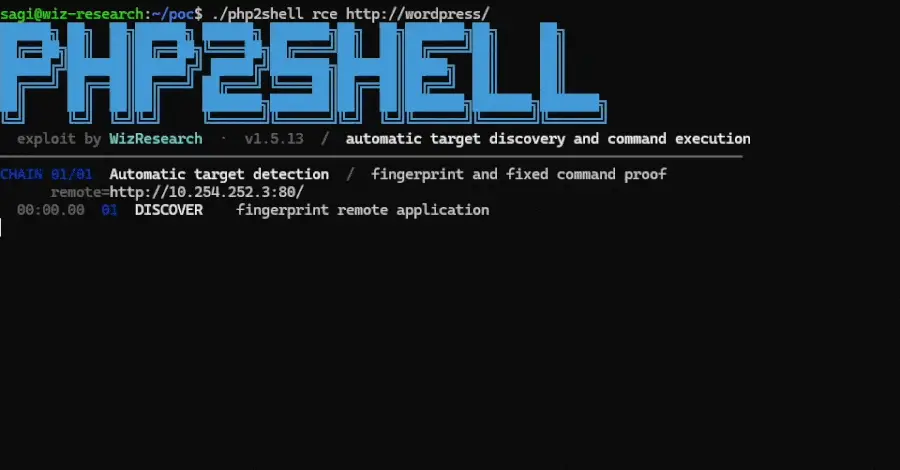
De ce expunem infrastructura web?
Echipa de dezvoltare a limbajului PHP a emis actualizări de securitate urgente. Aceste patch-uri abordează două vulnerabilități severe, cunoscute colectiv sub numele de PHP2 Shell.
Corecțiile sunt disponibile acum în versiunile 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Atacanții pot exploata aceste bug-uri pentru a executa cod arbitrar pe serverele web. Esențial este că nu este necesar un cont de utilizator valid pentru a declanșa această execuție de cod la distanță.
Defectele rezidă direct în mediul de runtime al PHP. Ele nu provin din aplicații sau framework-uri terțe specifice. Aceasta face amenințarea deosebit de periculoasă, deoarece afectează stratul fundamental al multor servicii web. Echipa PHP subliniază că trecerea la cea mai recentă versiune patchuită este singura soluție completă. Aplicarea unor corecții parțiale sau reliance pe pluginuri externe nu va mitiga pe deplin riscul.
Descoperirea PHP2 Shell evidențiază o lacună semnificativă în securitatea server-side.
Deoarece deficiențele există chiar în interpretorul limbajului, orice instalare nepatchuită este potențial vulnerabilă. Cercetătorii de securitate au observat încercări inițiale de exploatare a acestor slăbiciuni în mediul real. Acest lucru sugerează că actorii amenințărilor au dezvoltat deja exploatări funcționale de tip proof-of-concept.
Cum verificăm dacă suntem siguri?
Organizațiile care rulează servere web trebuie să verifice imediat versiunile lor actuale de PHP. Dacă un sistem rulează o versiune mai veche, rămâne expus la execuția neautorizată a comenzilor.
Natura bug-ului permite unui atacant să injecteze payload-uri malițioase prin cereri HTTP standard. Odată ce payload-ul se execută, atacantul preia controlul procesului de server. Acest nivel de acces poate duce la furt de date, întreruperea serviciului sau mișcare laterală suplimentară în rețea. Lipsa cerințelor de autentificare scade bariera pentru instrumentele de scanare automatizate să identifice și să compromită ținte rapid.
Administratorii de sistem ar trebui să verifice versiunea de PHP instalată în raport cu notele oficiale de lansare. Versiunile actualizate includ modificări specifice care neutralizează erorile de gestionare a memoriei responsabile pentru PHP2 Shell.
Utilizatorii de medii containerizate trebuie să reconstruiască imaginile cu pachetele de bază noi. Sistemele legacy care nu pot fi actualizate imediat ar trebui să aplice măsuri temporare de atenuare acolo unde este posibil. Cu toate acestea, dezvoltatorii subliniază că aceste măsuri alternative nu sunt permanente.
O actualizare completă rămâne remediul definitiv pentru deficiența de bază.
Care sunt versiunile specifice de PHP care conțin corecțiile de urgență?
De ce expui infrastructura web prin vulnerabilitățile PHP2 Shell?
Patch-urile sunt incluse în PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Orice instalare anterioară acestor numere de build specifice necesită o actualizare imediată pentru a închide lacuna de securitate.
Vulnerabilitatea necesită un login de utilizator pentru a fi exploatată?
Nu, deficiența permite execuția de cod la distanță neautentificată. Un atacant nu are nevoie de credențiale valide sau de un cont existent pe serverul web țintă pentru a lansa un atac reușit.
Pluginurile terțe sunt afectate de bug-ul PHP2 Shell?
Defectul principal rezidă în runtime-ul central al PHP, nu în bibliotecile externe. Deși aplicațiile care folosesc PHP sunt impactate, cauza rădăcină este interpretorul limbajului însuși, nu componentele adăugate specifice.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.