Test nr. 115 Inovație
O vulnerabilitate majoră în routere permite atacatorilor preluarea totală a controlului de la distanță
Cum ocolește atacul măsurile standard de securitate? O nouă vulnerabilitate critică descoperită în software-ul de configurare Wi-Fi al celor de la Broadcom dă bătăi de cap experților în…
| Autor | Radu Oprișan |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Inovație |
| Sursa | The Hacker News |
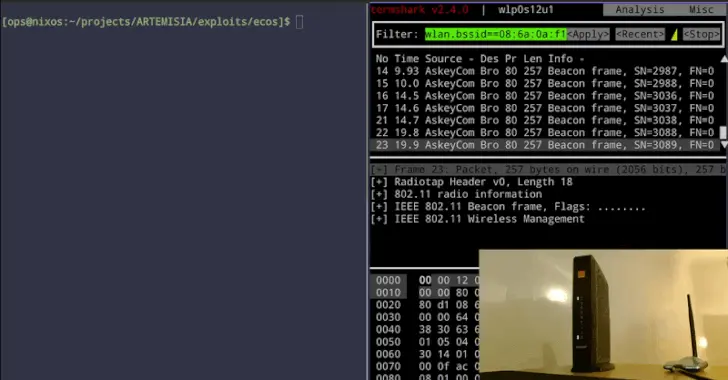
Cum ocolește atacul măsurile standard de securitate?
O nouă vulnerabilitate critică descoperită în software-ul de configurare Wi-Fi al celor de la Broadcom dă bătăi de cap experților în securitate. Aceasta permite infractorilor cibernetici aflați în raza radio să execute cod arbitrar, cu drepturi de root, pe routerele afectate.
Cel mai grav aspect?
Lipsa oricărei bariere: atacul nu cere parolă de rețea sau pași de împerechere, fiind deja demonstrat cu succes pe echipamente furnizate de trei mari operatori de internet din Belgia.
Cercetătorul Quentin Kaiser a făcut publică problema pe 16 octombrie, arătând cât de simplu poate prelua cineva controlul total asupra unui dispozitiv doar stând în apropierea semnalului Wi-Fi.
Ce măsuri de protecție au utilizatorii la dispoziție?
Buba se ascunde în implementarea WPS (Wi-Fi Protected Setup) din stiva driverului wireless Broadcom, unde validarea defectuoasă a datelor permite execuția de cod la distanță. Totul funcționează prin trimiterea unor pachete special meșterite care declanșează o depășire de memorie tampon (buffer overflow), ocolind complet orice mecanism de autentificare. Kaiser a subliniat că atacul merge brici chiar și atunci când funcția WPS este dezactivată din setările routerului, semn că vorbim despre o problemă mult mai adâncă, ascunsă în firmware-ul de bază.
Dispozitivele vizate sunt extrem de populare în rețelele rezidențiale din Europa, în special cele distribuite de furnizorii de internet importanți din Belgia.
Spre deosebire de atacurile clasice asupra rețelelor Wi-Fi, care cer spargerea unor parole sau exploatarea unor criptări slabe, această breșă acționează la un nivel mult mai profund în driverul software. Asta înseamnă că nu are nicio treabă cu protocolul de securitate folosit de rețea. Kaiser a explicat că vulnerabilitatea asigură o escaladare rapidă a privilegiilor direct la nivel de root, imediat ce exploatarea a reușit.
Așa se face că atacatorii se aleg cu control absolut: pot monitoriza traficul, pot instala malware sau pot folosi bietul router ca punct de plecare pentru alte intruziuni în rețea.
Cum afli dacă routerul tău este în pericol?
Mai mult, cercetătorul a punctat că totul se poate face cu hardware ieftin, disponibil oricui pe piață, ceea ce deschide calea unei game variate de infractori cibernetici.
Deși a păstrat detaliile tehnice pentru a preveni abuzurile, el a confirmat că un cod de test (proof-of-concept) a funcționat fără probleme pe mai multe modele de routere.
Având în vedere că problema ține direct de firmware-ul Broadcom, utilizatorii obișnuiți nu pot repara singuri bresa. Depind în totalitate de operatorul de internet, care trebuie să vină cu un update de firmware.
Kaiser îi sfătuiește pe oameni să ia legătura cu ISP-ul pentru a afla dacă modelul lor de router a primit sau va primi o actualizare.
Te scapă schimbarea parolei Wi-Fi de acest pericol?
O variantă extremă ar fi dezactivarea completă a Wi-Fi-ului dacă riscul e considerat prea mare, deși asta e greu de pus în practică în majoritatea caselor.
În plus, se recomandă vigilență maximă la traficul neobișnuit din rețea și segmentarea rețelei acolo unde este posibil. Până când patch-urile își vor face loc pe toate dispozitivele, pericolul rămâne uriaș pentru oricine se află în raza wireless a unui aparat vulnerabil.
Utilizatorii ar trebui să contacteze furnizorul de internet pentru a lămuri dacă modelul lor de router folosește chipsetul Broadcom afectat și dacă există deja o actualizare de firmware disponibilă. Din motive de siguranță, pentru a evita riscul unor atacuri, nu există în prezent nicio unealtă publică prin care această vulnerabilitate să poată fi scanată direct.
Categoric nu! Schimbarea parolei nu rezolvă nimic în acest caz, deoarece atacul nu are nevoie de autentificare prealabilă în rețea. Totul se petrece la nivel de driver, iar infractorii trebuie doar să se afle în raza radio a routerului vulnerabil pentru a-și duce planul la bun sfârșit.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.