Test nr. 469 Inovație
Cisco a lansat patch-uri de urgență pentru o vulnerabilitate critică la firewall-uri
De ce este periculoasă această vulnerabilitate? Cisco a lansat actualizări de urgență pentru o vulnerabilitate critică care afectează produsele sale de tip firewall ASA și FTD. Bug-ul, înregistrat…
| Autor | Radu Oprișan |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Inovație |
| Sursa | The Hacker News |
De ce este periculoasă această vulnerabilitate?
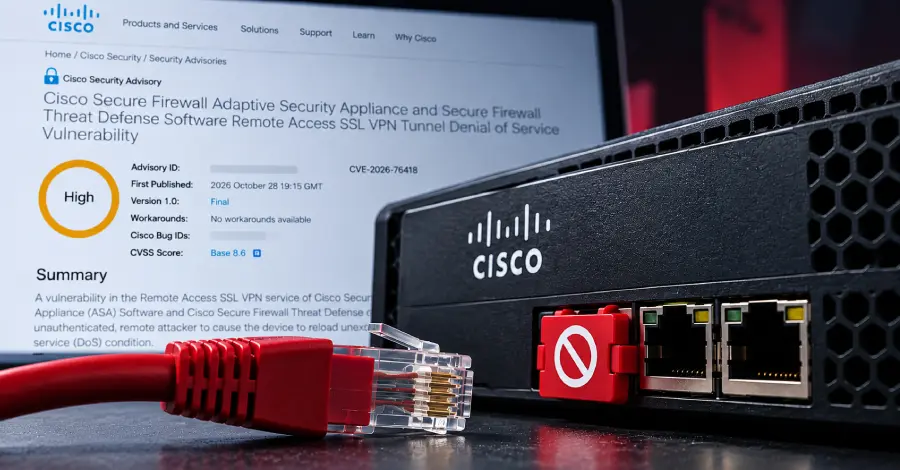
Cisco a lansat actualizări de urgență pentru o vulnerabilitate critică care afectează produsele sale de tip firewall ASA și FTD. Bug-ul, înregistrat sub codul CVE-2026-76418, are un scor CVSS de 8.6, iar atacatorii îl exploatează deja în mod activ în mediul real.
Această breșă le permite atacatorilor de la distanță să blocheze firewall-urile, perturbând astfel traficul din rețea. Cei de la Cisco au confirmat exploatarea activă înainte ca soluția oficială să fie disponibilă, ceea ce face ca aplicarea imediată a patch-ului să fie absolut esențială pentru toate sistemele vizate.
Software-ul afectat include versiunile ASA și FTD lansate anterior build-urilor corectate. Avertismentul emis de Cisco subliniază că sistemele neactualizate se confruntă cu un risc major de atacuri de tip denial-of-service. Administratorii de rețea trebuie să-și verifice urgent versiunile actuale de firmware comparându-le cu notele de lansare.
Ce trebuie să facă echipele de rețea acum?
Echipele de securitate ar trebui să acorde prioritate maximă actualizării firewall-urilor poziționate la marginea rețelelor corporative. Mai mult, exploatarea nu necesită autentificare, aspect care lărgește considerabil suprafața de atac.
Aplicați cel mai recent patch de la Cisco fără întârziere. Asigurați-vă că toate firewall-urile gestionate rulează versiunea corectată și monitorizați jurnalele de sistem (log-urile) pentru a depista tipare neobișnuite de trafic sau tentative repetate de conectare.
Organizațiile care folosesc echipamente ASA sau FTD mai vechi ar trebui să programeze imediat o fereastră de mentenanță de urgență. Documentați schimbarea și testați conectivitatea imediat după finalizarea actualizării.
Este vorba doar despre o problemă de blocare? Da, impactul principal este refuzul serviciului. Atacatorii pot forța o repornire, blocând temporar traficul legitim.
Care sunt detaliile tehnice esențiale?
Cât de urgentă este aplicarea patch-ului? Extrem de urgentă. Exploatarea activă înseamnă că infractorii cibernetici vizează deja sistemele vulnerabile. Orice întârziere mărește perioada de expunere.
Trebuie să își facă griji utilizatorii casnici? Majoritatea routerelor de acasă nu rulează software ASA sau FTD.
Această problemă vizează exclusiv firewall-urile folosite în companii și centre de date.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.