Test nr. 322 Inovație
70.000 de parole furate: atacatori expun firewall-urile Fortinet și Palo Alto
Cum au evadat atacatorii detectarea? Cercetătorii în cibersecuritate au dezvăluit o campanie masivă de atac care vizează dispozitivele vulnerabile de la marginea rețelelor. Operațiunea s-a…
| Autor | Mihnea Calotă |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Inovație |
| Sursa | The Hacker News |
Cum au evadat atacatorii detectarea?
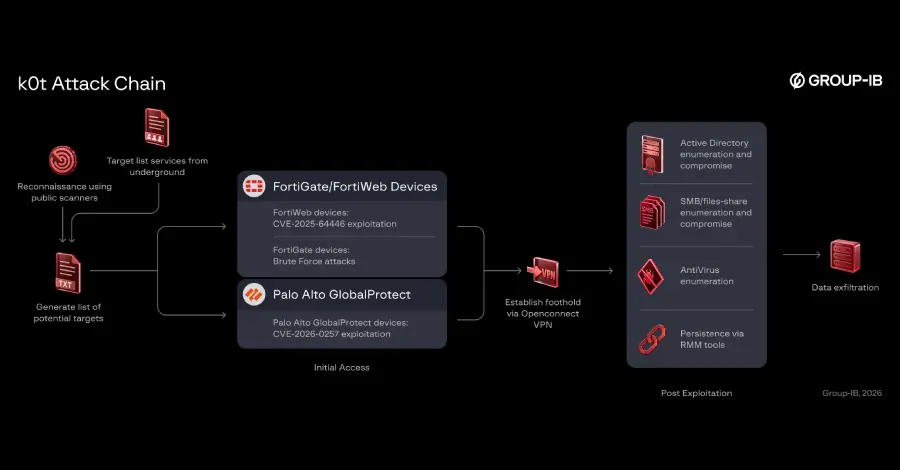
Cercetătorii în cibersecuritate au dezvăluit o campanie masivă de atac care vizează dispozitivele vulnerabile de la marginea rețelelor. Operațiunea s-a concentrat masiv pe firewall-urile Fortinet FortiGate și sistemele GlobalProtect de la Palo Alto Networks.
Aceste componente critice ale infrastructurii sunt adesea lăsate expuse internetului public, fără protecție adecvată. Atacatorii au reușit să spargă aceste apărări pe mai multe continente. Intruziunea extinsă le-a permis să colecteze peste 70.000 de credențiale de utilizator.
Datele furate oferă acum o hartă pentru o infiltrare ulterioară în rețelele corporative.
Campania s-a bazat pe exploatarea unor slăbiciuni cunoscute în modelele specifice de firewall-uri. Atacatorii au scanat spațiul global de adrese IP pentru a identifica instanțele malconfigure sau nepatchuite.
Odată ce au obținut un punct de intrare inițial, s-au mișcat lateral în interiorul organizațiilor afectate. Această metodă le-a permis să ocolească controalele tradiționale de securitate perimetrală. Cercetătorii au notat că operatorii din spatele acestui efort au afișat o sofisticare semnificativă.
Au utilizat instrumente automate pentru a accelera procesul de exploatare. Această eficiență le-a permis să vizeze simultan sute de entități distincte.
Atacatorii nu s-au oprit la simpla furtare a informațiilor de autentificare.
Au încercat activ să stabilească acces permanent în mediile compromise. Folosind credențialele furate, se puteau autentifica ca utilizatori legitimi. Această tehnică i-a ajutat să evite mecanismele de detecție care monitorizează activitățile neobișnuite.
De ce eșuează firewall-urile în fața atacurilor?
Investigația a descoperit artefacte care indică o penetrare profundă în diverse structuri organizatorice. Printre victime s-au numărat mari întreprinderi și instituții guvernamentale. Atacatorii au cartografiat rețelele interne pentru a identifica ținte de valoare mare.
Au priorizat sistemele care stocau date financiare sau operaționale sensibile. Această abordare strategică a maximizat impactul potențial al fiecărei breșe.
Utilizarea firewall-urilor de nivel enterprise, foarte populare, a făcut această campanie deosebit de periculoasă. Multe companii încred în acești furnizori pentru a-și securiza perimetrul digital. Când acei porți de încredere eșuează, consecințele sunt severe. Cercetătorii au subliniat că aplicarea simplă a patch-urilor poate fi insuficientă. Organizațiile trebuie să își revizuiască și expunerea la internet. Auditul regulat al dispozitivelor orientate spre exterior este acum considerat esențial.
Echipele de securitate ar trebui să verifice dacă toate interfațele administrative sunt securizate corespunzător. Acest lucru include schimbarea parolelor implicite și dezactivarea serviciilor inutile.
Firewall-urile sunt proiectate să filtreze traficul și să blocheze accesul neautorizat.
Totuși, rămân vulnerabile dacă nu sunt configurate corect. În acest caz, multe dispozitive ruleau versiuni de firmware vechi. Aceste versiuni mai vechi conțineau defecte de securitate cunoscute, ușor de exploatat.
Atacatorii au profitat de acest gol dintre implementare și aplicarea patch-urilor. Viteza campaniei a depășit multe Companiile așteptă adesea patch-urile oficiale ale furnizorului înainte de a-și actualiza sistemele. Această întârziere creează o fereastră de oportunitate pentru actorii de amenințare.
Cum au spart atacatorii zidurile de apărare ale rețelelor?
Cercetătorii recomandă verificarea imediată a sănătății dispozitivelor. Administratorii ar trebui să verifice modificările neașteptate din jurnalele sistemului. Orice semne de modificări de configurare neautorizate necesită investigație promptă.
Descoperirea a aproximativ 70.000 de credențiale compromise evidențiază un risc în creștere. Aceste credențiale includ probabil conturi de administrator cu privilegii largi. Atacatorii pot folosi aceste chei pentru a accesa mediile de cloud și bazele de date interne. Implicațiile pe termen lung pentru organizațiile afectate sunt semnificative. Breșele de date și atacurile de ransomware devin mult mai ușor de executat. Companiile trebuie să presupună că orice dispozit expus este potențial compromis.
Monitorizarea proactivă și planurile de Peisajul cibersecurității continuă să se schimbe spre strategii ofensive mai agresive. Apărătorii trebuie să se adapteze rapid pentru a menține superioritatea.
Care mărci specifice de firewall-uri au fost cele mai afectate de această campanie? Țintele principale au fost firewall-urile Fortinet FortiGate și appliance-urile GlobalProtect de la Palo Alto Networks. Aceste dispozitive formează nucleul multor perimetre de rețea enterprise. Utilizarea lor răspândită le-a făcut ținte atractive pentru exploatarea în masă.
Câte credențiale totale au fost furate în timpul acestei operațiuni? Cercetătorii au confirmat că peste 70.000 de credențiale individuale au fost colectate.
Acest volum mare sugerează că campania a atins un număr semnificativ de organizații. Datele furate constituie acum o amenințare persistentă pentru acele entități.
Ce măsuri imediate ar trebui să ia organizațiile pentru a-și securiza rețelele?
Companiile ar trebui să auditeze imediat toate dispozitivele de rețea orientate spre exterior pentru vulnerabilități. Aplicarea celor mai recente patch-uri de securitate și revizuirea jurnalelor de acces sunt pași cruciali. Dezactivarea interfațelor administrative nefolosite este, de asemenea, o măsură esențială pentru reducerea suprafeței de atac.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.