Test nr. 660 Gadgeturi
Extensii de browser malițioase pot executa cod prin Claude Dispatch
Cum se piratează Dispatch Cercetători de la Forever Security au demonstrat că o extensie de browser malițioasă poate exploata funcția Dispatch din Claude pentru a executa cod neautorizat pe…
| Autor | Radu Oprișan |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Gadgeturi |
| Sursa | The Hacker News |
Cum se piratează Dispatch
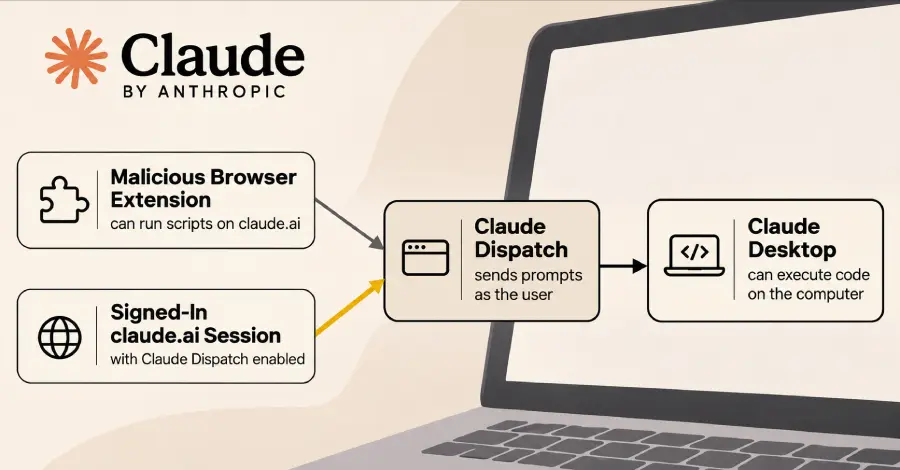
Cercetători de la Forever Security au demonstrat că o extensie de browser malițioasă poate exploata funcția Dispatch din Claude pentru a executa cod neautorizat pe calculatorul utilizatorului. Atacul vizează mecanismul care permite trimiterea de sarcini de pe telefon către Claude Desktop.
Problema există pentru că extensiile cu acces la claude.ai pot injecta scripturi în pagină. Aceste scripturi pot declanșa comenzi Dispatch pe care Claude Desktop le execută local. Atacul nu necesită interacțiunea utilizatorului, în afara instalării extensiei.
Extensia malițioasă obține acces la domeniul claude.ai. Odată încărcată, poate trimite cereri create pentru a imita instrucțiuni legitime de Dispatch. Claude Desktop primește aceste instrucțiuni și rulează codul asociat pe mașina gazdă. Acest lucru ocole verificările de securitate normale, deoarece codul pare a veni de pe un dispozitiv autorizat.
De ce contează pentru utilizatorii Desktop
Cercetătorii au testat acest scenariu într-un mediu controlat. Au confirmat că o extensie simplă poate declanșa execuția de cod fără ca utilizatorul să știe. Defectul rămâne necorectat la momentul raportării.
Riscul se amplifică pentru că Claude Desktop rulează adesea cu permisiuni ridicate. Dacă codul executat are acces la sistemul de fișiere sau la rețeaua utilizatorului, impactul poate fi grav. Atacatorii pot fură date, instala mecanisme de persistență sau monitoriza activitatea.
Întrebări frecvente
Forever Security a notificat Anthropic și lucrează cu ei la o corecție. Utilizatorii care au instalat extensii necunoscute pentru Claude ar trebui să verifice ad-urile instalate și să elimine cele suspicte.
Poate orice extensie de browser să facă asta? Doar extensiile cu acces la originea claude.ai pot injecta scripturile necesare. Majoritatea extensiilor sunt limitate la domenii specifice, ceea ce reduce suprafața de atac.
Ce ar trebui să facă utilizatorii acum? Să facă un audit al extensiilor instalate. Să elimine cele inutile sau de la dezvoltatori necunoscuți. Să mențină Claude Desktop și extensiile de browser actualizate.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.