Test nr. 279 Aplicații
O vulnerabilitate majoră pune în pericol programatorii care folosesc Windows
Ce pericole ascund serverele protocolului compromise? O breșă serioasă de securitate descoperită recent în asistentul de programare OpenCode AI a permis unor servere Model Context Protocol rău…
| Autor | Mihnea Calotă |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Aplicații |
| Sursa | The Hacker News |
Ce pericole ascund serverele protocolului compromise?
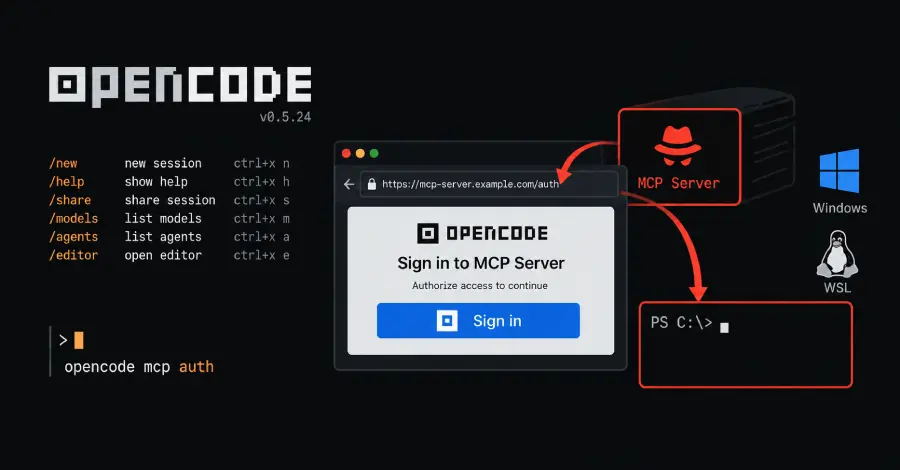
O breșă serioasă de securitate descoperită recent în asistentul de programare OpenCode AI a permis unor servere Model Context Protocol rău intenționate să ruleze cod arbitrar pe stațiile de lucru ale dezvoltatorilor, în timpul procesului de autentificare pe Windows sau WSL.
OpenCode se bazează pe servere MCP pentru a integra utilitare externe și a-și extinde funcționalitățile de bază pentru programatori. Atunci când utilizatorii inițiau procedura de autentificare, serverele compromise sau frauduloase puteau exploata mecanismul de conexiune pentru a rula comenzi la nivel de sistem, folosind chiar privilegiile de acces ale dezvoltatorului.
Vulnerabilitatea a exploatat relația de încredere stabilită între asistentul AI și furnizorii externi de unelte.
Cum a fost rezolvată această problemă gravă?
Deoarece mediile de dezvoltare au de obicei permisiuni extinse asupra sistemului, execuția neautorizată de cod în timpul autentificării a reprezentat o amenințare imediată la adresa integrității datelor locale.
Dezvoltatorii oferă adesea instrumentelor lor de programare acces larg la sistemele de fișiere locale și la repository-uri pentru a-și eficientiza fluxul de lucru. Un server piratat putea folosi cu ușurință aceste permisiuni ridicate de îndată ce strângerea de mână a conexiunii era stabilită pe platformele Windows sau WSL.
Ce sisteme de operare au fost afectate?
Compania Anomaly, responsabilă pentru dezvoltarea OpenCode, a acționat rapid pentru a elimina riscul de securitate imediat după descoperirea lui. Echipa de ingineri a lansat un patch dedicat, conceput să securizeze conducta de autentificare împotriva comenzilor neautorizate venite de la servere externe.
Utilizatorii care lucrează cu acest agent de programare AI sunt sfătuiți insistent să își actualizeze software-ul imediat, pentru a fi protejați împotriva acestui vector specific de atac. Menținerea uneltelor de dezvoltare la zi rămâne o măsură critică, pe măsură ce funcțiile de integrare AI se extind în fluxurile moderne de programare.
- Ce sisteme au fost afectate: Flaw-ul de securitate a lovit dezvoltatorii care folosesc medii Windows și Windows Subsystem for Linux. - Ce permisiuni a avut codul: Orice cod rău intenționat rulat în timpul autentificării a beneficiat de privilegiile complete ale dezvoltatorului. - Cine a creat OpenCode: Asistentul de programare este dezvoltat și menținut de o companie numită Anomaly.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.