Test nr. 007 Aplicații
Atac de tip backdoor pe serverul de actualizare AOMEI Backup
Ce s-a întâmplat? În perioada mai‑iulie 2026, o serie de atacuri au vizat serverele de actualizare ale AOMEI Backupper, un instrument de backup popular pentru Windows. În fereastra de timp de doar…
| Autor | Mihnea Calotă |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | Aplicații |
| Sursa | The Hacker News |
Ce s-a întâmplat?
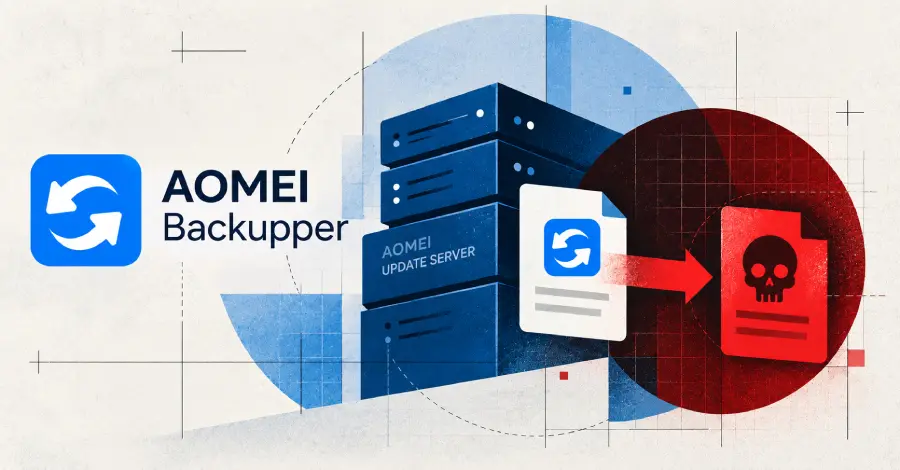
În perioada mai‑iulie 2026, o serie de atacuri au vizat serverele de actualizare ale AOMEI Backupper, un instrument de backup popular pentru Windows. În fereastra de timp de doar cinci‑zece minute, atacatorii au înlocuit temporar fișierele oficiale cu un pachet malitios.
Orice utilizator care a verificat actualizări în acele momente a descărcat și a executat un backdoor, compromițând sistemul.
Grupul de Inteligență a Amenințărilor Google a identificat intruziunea, urmărind fișierele alterate până la infrastructura de actualizare a furnizorului.
Cum a fost descoperită intruziunea?
Prin exploatarea încrederii în actualizări, atacatorii au introdus un backdoor care a permis accesul la distanță. Deși atacurile au fost scurte, ele s-au repetat, indicând un efort coordonat pentru a maximiza numărul de dispozitive compromise și a minimiza detectarea.
Mecanismul de actualizare al AOMEI Backupper se bazează pe un pachet semnat, găzduit pe serverele furnizorului.
Cum a funcționat manipularea serverului de actualizare?
Când utilizatorul solicită o actualizare, programul descarcă pachetul, verifică semnătura și îl instalează. Atacatorii au interceptat acest proces, înlocuind temporar pachetul legitim cu unul malitios. Pentru că verificarea semnăturii a fost depășită sau falsificată, backdoorul a fost acceptat ca actualizare validă.
Durata scurtă a manipulării — doar 5‑10 minute — a ajutat la evitarea sistemelor automate de monitorizare.
Incidentul scoate în evidență vulnerabilitatea soluțiilor de backup care se bazează pe canale de actualizare neverificate.
Ce înseamnă pentru utilizatorii de backup?
Backupurile sunt adesea instalate pe sisteme critice; o unealtă compromisă poate oferi atacatorilor acces profund la date sensibile și la rețea. Backdoorul instalat ar fi putut permite citirea, modificarea sau ștergerea fișierelor de backup, subminând integritatea și procesele de recuperare.
Experții recomandă verificarea manuală a autenticității actualizărilor, folosind checksum-uri sau semnături digitale furnizate de vendor. Organizațiile ar trebui să implementeze segmentarea rețelei și să monitorizeze traficul de ieșire pentru conexiuni anormale care ar putea indica un backup compromis. Audituri regulate ale software-ului de backup și ale mecanismelor sale de actualizare pot detecta și preveni atacuri similare.
Ce pot face furnizorii pentru a-și proteja infrastructura de actualizare?
Atacurile ridică întrebări despre cum pot furnizorii să-și securizeze pipeline-urile de actualizare. O abordare este utilizarea containerelor imutabile și semnate, pentru ca orice modificare să fie imediat detectată. Implementarea autentificării multi‑factor pentru conturile de deploy și restricționarea accesului de scriere la serverele de actualizare pot reduce suprafața de atac. De asemenea, monitorizarea continuă a infrastructurii, cu alerte la schimbări anormale de fișiere sau trafic, este esențială.
Cel mai bun Menținerea software-ului de backup actualizat, alegerea unor furnizori de încredere și protecția endpoint-urilor cu soluții solide pot reduce riscul de actualizări compromise.
Revizuirea regulată a jurnalelor de backup și verificarea integrității fișierelor pot detecta modificări neautorizate devreme.
Ce trebuie să facă utilizatorii?
Q1: Câte dispozitive au fost afectate?
A1: Numărul exact nu este cunoscut, dar atacurile au durat trei luni și au vizat orice utilizator care a verificat actualizări în intervalele compromise. Probabil că s-au compromis mii de instalări.
Care sunt întrebările frecvente?
Q2: Este AOMEI Backupper încă sigur?
A2: După incident, furnizorul a lansat un patch care restabilește verificarea semnăturilor. Utilizatorii trebuie să actualizeze la cea mai recentă versiune și să verifice integritatea pachetului de actualizare.
Q3: Ce pași ar trebui să urmeze organizațiile dacă suspectează o breșă similară? A3: Dezactivați actualizările automate pentru backup, verificați manual semnăturile, izolați sistemele afectate și efectuați o analiză forensică a fișierelor de backup pentru semne de tampering.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.