Test nr. 675 AI pentru Toți
Fișierul Claude Code's Don't Ask Again dezvăluie parolele și cheile în 1.122 de copii publice pe GitHub
Prima dată când scrii un fișier într-un repository git, îl adaugi la fișier la excluderile globale git ale utilizatorului Parolele și cheile API pe care le-au scris dezvoltatorii în comenzile…
| Autor | Mihnea Calotă |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | AI pentru Toți |
| Sursa | The Hacker News |
Prima dată când scrii un fișier într-un repository git, îl adaugi la fișier la excluderile globale git ale
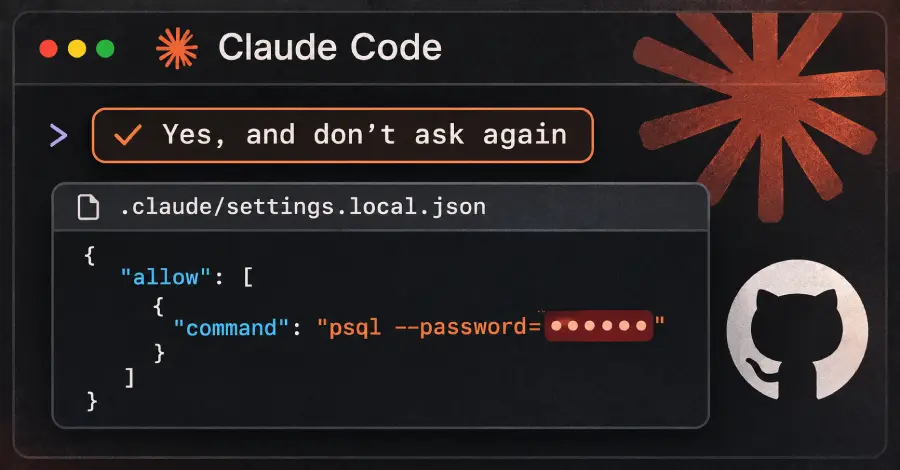
Atunci când un utilizator selectează Da, și nu mai există întrebări , asistentul de codare AI al Anthropic poate salva comanda, cuvânt cu cuvânt, inclusiv secretul, într-un fișier de setări de proiect.
Societatea de securitate a software-ului Apiiro a declarat ieri că 1.122 de copii publice ale acelui fișier conțin cel puțin un secret, deși nu a testat dacă oricare dintre ele funcționează.
O companie pe care cercetătorii au notificat-o la începutul acestei săptămâni a confirmat că cheia lor era activă. Dosarul e. claude/setings. local. json. Îndepărtarea dintr-un proiect nu declanșează scurgerea, deoarece versiunile mai vechi rămân în istoricul git și furculițele rețelelor.
Sfatul cercetătorilor este de a rota mai întâi: schimba fiecare parola, token și cheie pe care fișierul le-a avut vreodată, și apoi curățați-l.
Prin implicanță, Claude Code întreabă înainte de executarea majorității comandelor shell. Dacă utilizatorul selectează Da, și nu întreba din nou , el salvează o regulă de permisiune în. claude/settings. local. json în cadrul proiectului, în conformitate cu documentația de permisiune.
Ordonările corespunzătoare se execută apoi fără cerere în sesiunile ulterioare. Regula se aplică numai la ceea ce a fost prevăzut în prompt. Uneori este un model, ca testul npm, și uneori este o comandă exactă.
Când comanda este exactă, orice parola sau simbol scris în ea este de asemenea salvat în text simplu.
În fișierele publice, cercetătorii au găsit comenzi păstrate cu secretul încă în interior, și au reproducut comportamentul cu cele mai recente modele, Opus 5.5 și Fable 5.1.
Claude Code încearcă să țină dosarul departe de git.
Până luni, fiecare fișier cu un secret era încă pe ramura perfectă a rețelelor
Prima dată când scrii un fișier într-un repository git, îl adaugi la fișier la excluderile globale git ale utilizatorului, se spune în documentația setărilor. Git pe acel calculator, apoi ignorează fișierul din fiecare depozit. Această protecție rămâne în setările git ale utilizatorului pe un singur calculator. Nu face nimic pentru un dosar care a fost deja comis, spun cercetătorii.
Claude Code nu adaugă niciodată fișierul la propriul proiect. gitignore, așa că protecția nu călătorește cu proiectul. În 539 dintre cele 1.105 de repozitoare pe care cercetătorii le-au urmărit, un comitet l-a listat pe Claude ca fiind co-autor al modificării dosarului. Ei iau acest lucru însemnând Claude adesea comite dosarul însuși.
Ce a găsit Apiiro Cercetarea publică a lui Apiiro pe GitHub a găsit 104.185 de copii ale fișierului în 103.617 de repozite, arată lucrarea de cercetare. Aproximativ 1,1% din ele, sau 1.122 de copii, conțin cel puțin un secret.
Împreună, au 1.379 secrete diferite. O valoare este numărată ca secretă atunci când se potrivește cu un format de cheie cunoscut, sau atunci când o parolă sau un token a stat lângă adresa unui server public.
Un examinator de IA a trebuit să fie de acord. Cercetătorii nu spun dacă cineva a folosit aceste secrete. Mai mult de o treime din secrete deschid direct o bază de date, inclusiv 379 de parole de bază de date.
Altele includ 43 de logini SSH pentru serverele publice, 42 de tokenuri pentru GitHub, GitLab și npm și 23 de chei AWS. Printre proprietarii acestor fișiere se numără 63 de organizații, în principal companii de software de toate dimensiunile. Cele mai puternice cazuri includ propria cheie cloud la nivel de administrator a unui furnizor de date și parola proprietarului unei baze de date de înregistrări medicale, spun cercetătorii.
Până luni, fiecare fișier cu un secret era încă pe ramura perfectă a rețelelor sale, și în jumătate din aceste rețelele era acolo pentru cel puțin 217 de zile. Versiunile mai vechi ale fișierului conțin 734 de secrete în 509 de repozitoare care nu sunt prezente în nici o copie actuală, de obicei deoarece fișierul a fost șters.
Forks a răspândit fișierele mai departe: 211 de furculi de la 74 de repoziteuri poartă aceleași secrete ca și originalul. Secretele se găsesc, de asemenea, în 298 dintre cele 76.011 de exemplare ale dosarului comun, pe care echipele le-au comis intenționat, în mare parte în conformitate cu normele permise. Incluzând aceste, versiunile mai vechi, și logos de chat agent salvat, numărul total este de 2.539 secrete în 1.994 de repozitoare.
Dintre cei 16 agenți de codare a căror documentație au comparat cercetătorii, Claude Code este singurul confirmat să salveze întreaga comandă aprobată într-un fișier de proiect prin default.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.