Test nr. 491 AI pentru Toți
Alertă de securitate: Backdoor malițios descoperit în extensia Claude Code
Cum a fost orchestrat atacul asupra lanțului de aprovizionare? Cercetătorii în securitate cibernetică au tras un semnal de alarmă după ce au descoperit o breșă critică în extensia oficială Claude…
| Autor | Radu Oprișan |
|---|---|
| Publicat | |
| Citire | 3 min |
| Raft | AI pentru Toți |
| Sursa | The Hacker News |
Cum a fost orchestrat atacul asupra lanțului de aprovizionare?
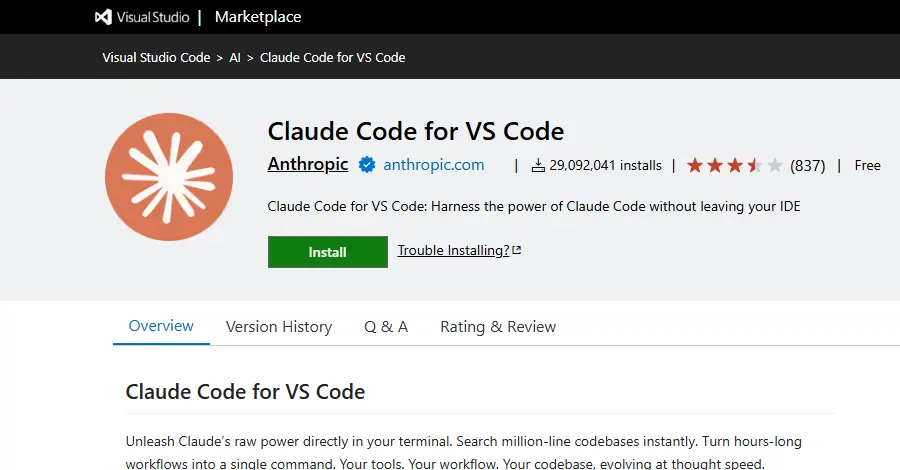
Cercetătorii în securitate cibernetică au tras un semnal de alarmă după ce au descoperit o breșă critică în extensia oficială Claude Code, disponibilă pe Cursor Marketplace. Atacatorii au reușit să injecteze cod malițios, care instala discret backdoor-uri SSH persistente pe sistemele dezvoltatorilor, oferind intrușilor control total și pe termen lung asupra mașinilor compromise.
Incidentul a pornit de la o vulnerabilitate în infrastructura Cursor Marketplace. Odată ce platforma a fost expusă, hackerii au transformat extensia într-o armă, folosind-o pentru a executa comenzi neautorizate. Imediat după detectarea activității suspecte, echipa Cursor a scos marketplace-ul offline pentru a curăța fișierele infectate și a securiza sistemele împotriva altor intruziuni.
Acest atac subliniază riscurile tot mai mari asociate extensiilor third-party în mediile de dezvoltare moderne. Vizând un instrument de încredere, hackerii au reușit să păcălească mecanismele standard de apărare pe care programatorii se bazează zilnic.
Backdoor-ul a creat o poartă de acces invizibilă, permițând ocolirea protocoalelor de autentificare și sustragerea de cod sursă sau credențiale sensibile din mediul de lucru.
Analizele indică faptul că payload-ul malițios a fost conceput să rămână ascuns în fața monitorizării de bază. Acesta stabilea o conexiune persistentă, asigurându-se că backdoor-ul supraviețuiește repornirilor sistemului. O asemenea sofisticare sugerează că scopul atacatorilor a fost spionajul pe termen lung sau infiltrarea unor sarcini malițioase secundare în rețelele corporative.
Incidentul este o lecție dură despre pericolele inerente lanțului de aprovizionare software. Dezvoltatorii sunt sfătuiți să fie extrem de prudenți la instalarea extensiilor, chiar și din surse oficiale.
Cum își pot proteja dezvoltatorii fluxul de lucru?
Experții recomandă auditarea strictă a permisiunilor acordate asistenților de codare și monitorizarea constantă a traficului de rețea pentru a identifica conexiuni externe neobișnuite.
Deși echipa Cursor a remediat amenințarea imediată, evenimentul impune o nevoie urgentă de verificare mai riguroasă a instrumentelor bazate pe AI. Utilizatorii ar trebui să verifice integritatea extensiilor instalate și să ia în calcul utilizarea unor medii izolate (sandboxed) pentru proiectele critice. Vigilența rămâne cea mai bună linie de apărare împotriva amenințărilor tot mai complexe care vizează ecosistemul dezvoltatorilor.
Ce trebuie să fac dacă am instalat extensia recent? Dacă ați utilizat extensia în perioada în care a fost compromisă, schimbați imediat cheile SSH.
De asemenea, efectuați un audit amănunțit al jurnalelor de sistem pentru a depista eventuale tentative de acces neautorizat.
Este Cursor Marketplace sigur acum? Platforma a fost repusă în funcțiune după remedierea vulnerabilității și eliminarea codului malițios.
Deși serviciile sunt restaurate, recomandăm utilizatorilor să rămână precauți și să verifice întotdeauna autenticitatea oricărei actualizări sau extensii noi.
Observații 0
Nicio observație încă. Ai testat și tu produsul sau ai o corecție? Scrie mai jos.